Modelos menores de inteligência artificial podem estar a poucos meses de conseguir se replicar em dispositivos conectados à internet sem ajuda humana, segundo alerta da Anthropic. A empresa testou essa capacidade em aparelhos como televisores com Android e eletrodomésticos inteligentes.
O avanço chama atenção para os riscos de disseminação automática de IA em ambientes do dia a dia, fora do controle direto de usuários. Com a replicação em dispositivos domésticos, cresce a necessidade de avaliar segurança e limites para esse tipo de tecnologia em produtos conectados.
A Meta anunciou a série de modelos de inteligência artificial Muse Wonder, com versões Muse Wonder e Muse Wonder Full, voltadas a executar tarefas complexas com mais autonomia. Os agentes contam com memória entre conversas e conseguem manter um objetivo mesmo diante de erros, com aplicações que vão de organização de finanças pessoais à análise de contratos e ao desenvolvimento de softwares.
O Muse Wonder já está disponível para desenvolvedores e criadores via Meta Model API e Muse Code, enquanto o Muse Wonder Full é exclusivo para assinantes do Muse Code. A Meta diz que os modelos usam Active Memory para recuperar informações relevantes de interações anteriores e Active Focus para perseguir objetivos, testar abordagens, corrigir erros e solicitar confirmação do usuário antes de ações importantes, além de reforçar segurança e proteção de dados.
Um engenheiro da OpenAI é acusado de esconder um dispositivo de gravação de áudio em um pedaço de papel higiênico e instalá-lo atrás de um monitor em uma sala de reuniões executivas em um escritório em São Francisco. Segundo uma queixa criminal tornada pública, Abdulrahman Alfozan teria passado semanas consultando um “productivity agent” e um chatbot de IA para planejar a operação, incluindo o uso de uma ferramenta interna para checar reuniões no local.
A acusação também afirma que ele teria usado uma conta de chatbot ligada à esposa para tirar dúvidas técnicas sobre a instalação do equipamento. Após uma varredura de contravigilância em 30 de setembro, a equipe de segurança da OpenAI encontrou o dispositivo e acionou o FBI, além de desativar gradualmente o acesso de Alfozan aos sistemas da empresa durante a investigação.
Em 11 de maio de 2026, centenas de pacotes maliciosos foram enviados ao RubyGems por agentes de IA, em um incidente descrito como “GemStuffer campaign”. O ataque teria tentado explorar uma vulnerabilidade no servidor do RubyGems para roubar chaves de API e também abusar do RubyDoc.info para executar código arbitrário.
O RubyGems interrompeu novos cadastros por quatro dias para conter o fluxo, e depois removeu 500+ pacotes maliciosos, além de relatar que o tráfego foi interrompido. A análise aponta que um “enxame” de agentes teria usado o sistema automático de build de documentação do RubyDoc.info para obter execução remota de código e, em alguns casos, tentar exfiltrar dados ao publicar novos gems na própria plataforma.
A vice-presidente executiva da BYD, Stella Li, foi reconhecida pela revista TIME como uma das 100 pessoas mais influentes em Inteligência Artificial em 2026, na categoria “Inovadores”. A lista TIME100 AI destaca lideranças que ajudam a moldar o futuro da tecnologia.
O reconhecimento reforça a estratégia da BYD de integrar IA ao mundo físico e de combinar hardware e software em soluções como God’s Eye 5.0 e Cockpit Inteligente com Agentes de IA, além de investimentos em robôs e manufatura inteligente automatizada.
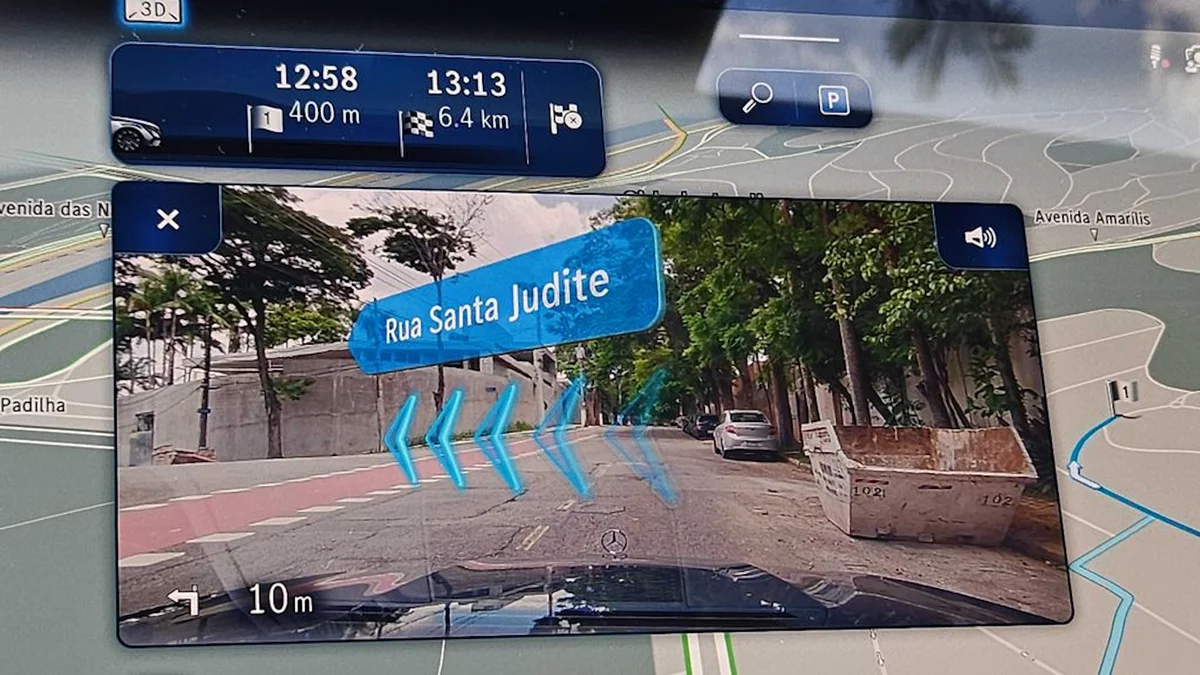
A IA já está embarcada em carros vendidos no Brasil e vai além de assistentes de voz: ela interpreta comandos em linguagem natural, aprende padrões do motorista e ajuda a otimizar rotas, consumo e prevenção de acidentes via ADAS. A lista inclui BMW iX, Mercedes-Benz Classe E, Volvo EX30, Omoda E5 e BYD Seal, com recursos que vão de personalização de configurações e sugestões automáticas a processamento de dados de câmeras, radares e sensores em tempo real.
Na prática, isso significa uma condução mais segura e eficiente, com sistemas que monitoram o ambiente e antecipam situações de risco. Para o público tech e dev, o avanço reforça como modelos e algoritmos de IA estão sendo integrados a hardware automotivo e atualizados remotamente (OTA), abrindo caminho para funcionalidades que evoluem após a compra.
A Cloudflare lançou o CloudflareOS, uma plataforma open-source de “workspace” para IA, com foco em dar a cada funcionário um ambiente seguro para usar ferramentas de IA e acessar sistemas internos. A proposta vai além de VDI tradicional ao permitir conexões dinâmicas e verificadas para usuários e agentes, começando cada sessão com contexto controlado. Segundo Rita Koslov, VP de developers & AI, o problema é que ferramentas de IA normalmente sabem pouco sobre como a empresa funciona e, por isso, surgem novos riscos quando agentes passam a pedir acesso via chaves e APIs.
Para reduzir esse risco, a plataforma usa acesso por “capability-based access”, em vez de entregar chaves de API amplas: o sistema concede recursos específicos, registra o que o agente observou e valida permissões para quem visualiza o resultado. No lado técnico, o CloudflareOS aposta em Dynamic Workers e Durable Objects (com armazenamento SQLite isolado), com networking bloqueada por padrão e Gatekeepers para interpretar APIs externas. Para devs, a mudança prática é viabilizar apps e fluxos gerados por IA com estado persistente e integração segura — sem “gambiarras” e perda de controle de custos e acessos.