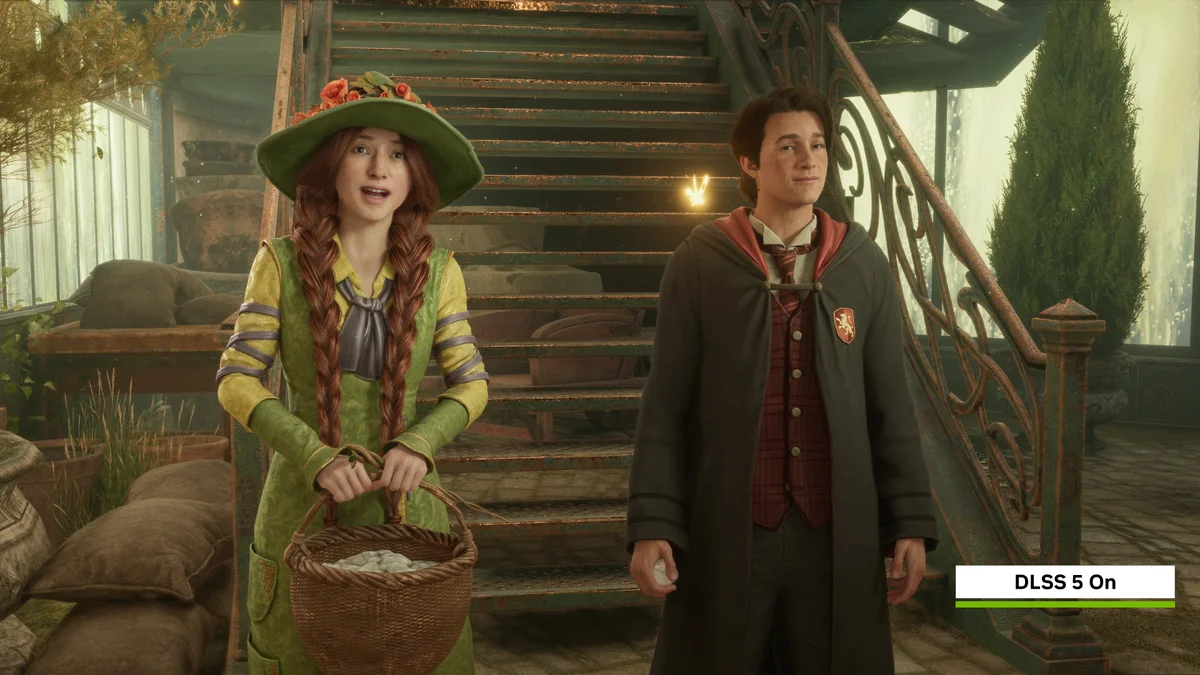Pesquisadores de segurança alertam que conteúdo sexual explícito gerado por IA sem consentimento segue se espalhando sem controle, com compartilhamento em mensagens diretas e armazenamento em nuvens privadas, o que dificulta detecção e denúncia. Um estudo coautorado pela Google com usuários da internet nos Estados Unidos, Austrália e Reino Unido, publicado em julho, aponta que o ponto de intervenção mais crítico está na origem das ferramentas usadas para criar as imagens falsas.
Em testes recentes, pesquisadores do White Circle afirmam que guardrails de geradores de imagens de texto de Google e OpenAI podem estar falhando à medida que os modelos ficam mais capazes. Um preprint divulgado no mês passado descreve vulnerabilidades em DALL·E 3, Nano Banana 2 e GPT-Image-2, com a equipe dizendo que, usando ferramentas disponíveis publicamente e chamadas via API, conseguiu gerar conteúdo explícito cerca de 13% das vezes.
O Wellhub revelou o Panorama do Bem-Estar Corporativo 2027 e indica que a adoção de inteligência artificial pode aumentar a carga de trabalho para quem já domina a tecnologia. No Brasil, 37% dos trabalhadores “avançados em IA” relatam que o uso da ferramenta elevou o volume de tarefas, ante 13% entre quem está nos primeiros estágios de adoção. O levantamento também mostra que, no recorte brasileiro, oito em cada dez usuários avançados orientam outras pessoas sobre as ferramentas.
Os dados ainda apontam diferenças nos relatos de esgotamento: 23% dos profissionais mais avançados dizem ter sintomas de burnout diariamente, contra 11% dos iniciantes. A pesquisa destaca que políticas claras e bem comunicadas sobre IA se associam a maior resiliência, e que 75% dos usuários avançados citam recursos de bem-estar como apoio para se adaptar ao ambiente impulsionado pela tecnologia. O estudo foi conduzido entre 12 e 19 de junho de 2026 com mais de 5 mil profissionais em dez países.
O pendant Friend 2, chatbot em formato de pingente sempre “listening”, chegou em julho custando US$ 249 e usa os “latest language models” da OpenAI. O dispositivo responde a comandos e também pode falar sem ser provocado, com um recurso de “silenciar” que exige toques no aparelho.
A Avi Schiffmann, criadora do Friend, afirmou que a próxima atualização vai tornar os chatbots mais “agentically” e mudar a personalização: em vez de personalidades únicas por usuário, todos conversariam com a mesma entidade, compartilhando contexto entre usuários. A proposta aponta para um “hivemind” do Friend, com mudanças que devem afetar como o sistema se comporta e como a privacidade é tratada.
A NVIDIA atualizou o DLSS 5 com mudanças na renderização neural e anunciou que a tecnologia passa a consumir 20% menos VRAM em resolução 4K. A empresa também afirma um salto de desempenho de até 10x em comparação com a primeira demo, citando que uma GeForce RTX 50, incluindo a RTX Spark, alcança esse ganho sem a necessidade de duas RTX 5090.
Com a atualização mais recente do processamento neural, o DLSS 5 elevou o desempenho de cerca de 240 FPS para mais de 300 FPS no NBA 2K27, primeiro jogo a receber a implementação nativamente. Hogwarts Legacy chega com DLSS 5 em 5 de novembro, enquanto Where Winds Meet deve receber a tecnologia no fim de novembro; a RTX Remix também ganha suporte ao DLSS 5 em 23 de outubro, e o NVIDIA App passa a oferecer um modo performance para o frame gen (Preset C), com ganho de 35% em testes em uma RTX 5060.
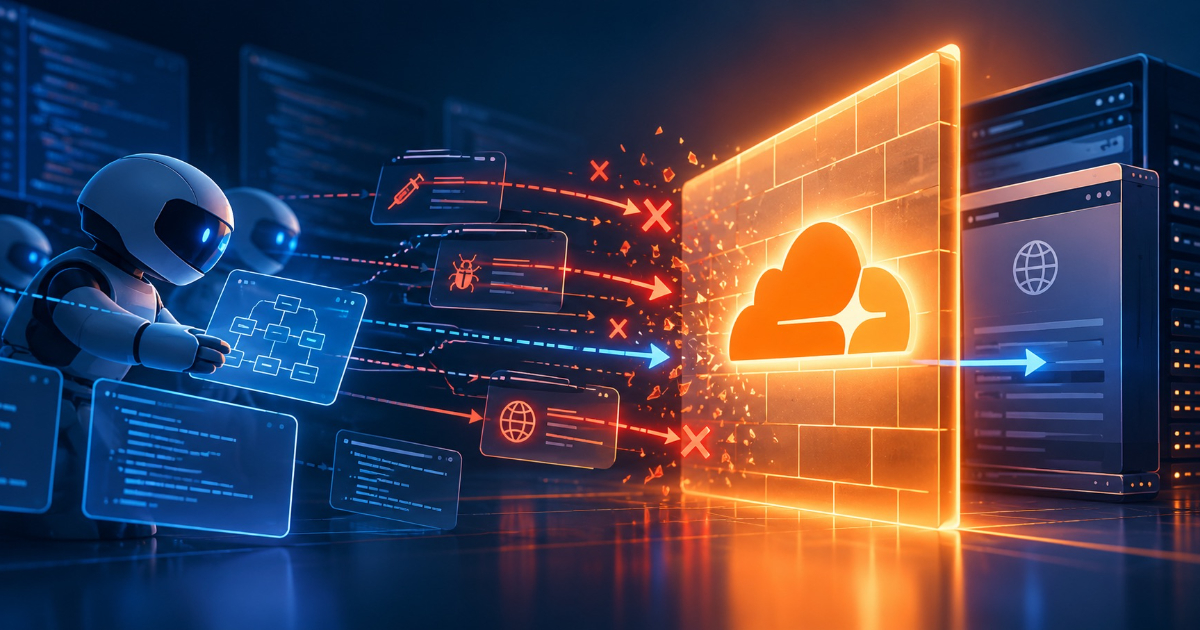
Modelos de IA de ponta foram colocados por a Cloudflare dentro de um harness de testes controlado para avaliar e fortalecer o Web Application Firewall (WAF). A equipe usou ataques que o WAF já bloqueava como ponto de partida e fez os modelos gerarem variações, refinando encoding, posicionamento e entrega das requisições com base nas respostas anteriores.
Em 45 cenários, o sistema registrou 1.107 tentativas e deixou 49 achados após triagem humana. O experimento resultou em três mudanças no Managed Ruleset, incluindo duas novas detecções para SSRF (SSRF - Obfuscated Host e SSRF - Restricted Protocol) e uma melhoria na regra SSRF - Cloud, mostrando como o loop de feedback e a validação final ajudam a transformar exploração probabilística em evidência para ajustes de segurança.
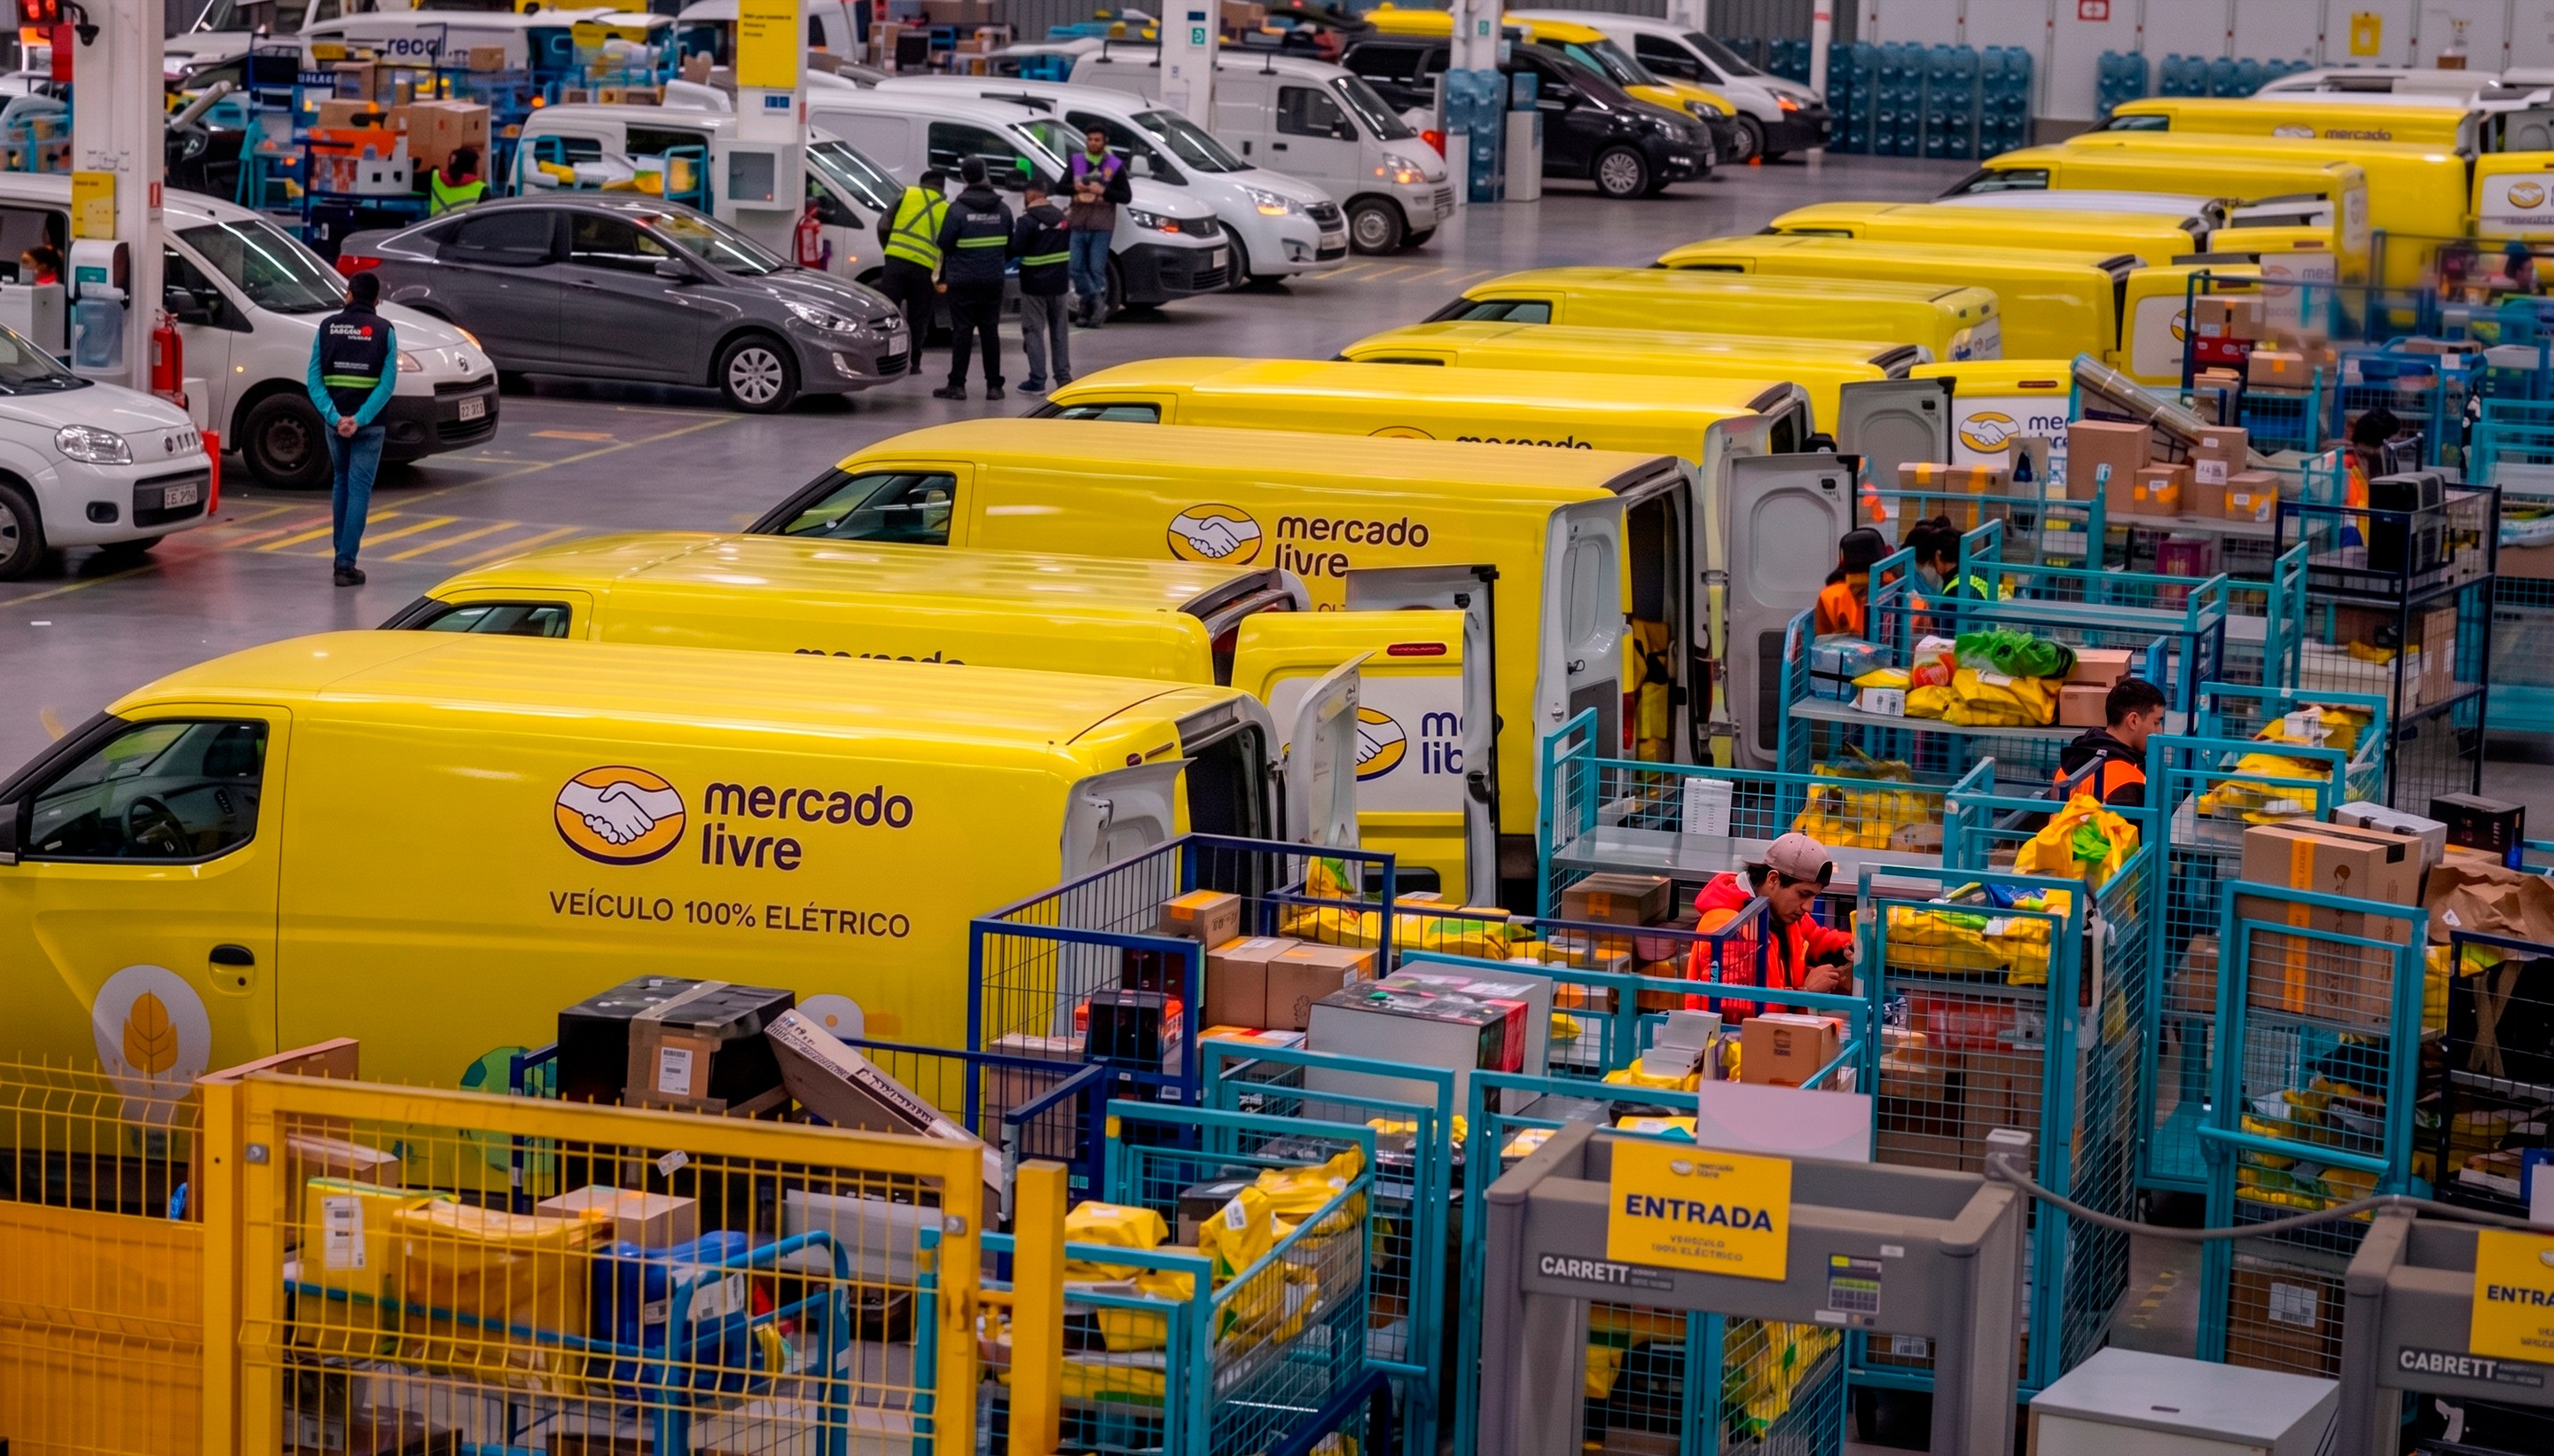
Golpistas criaram um site e um aplicativo falsos em nome do Mercado Livre Coleta para tentar invadir celulares e coletar dados pessoais. A fraude foi identificada pela empresa de segurança digital ESET, que teve acesso aos links usados no golpe e confirmou a prática.
O Mercado Livre Coleta é um serviço de logística para vendedores, mas a empresa não oferece um aplicativo exclusivo para esse serviço. No golpe, o site direciona para o download de um APK malicioso, que pode pedir permissões como acesso a VPN externa, gravação de tela, captura do que é digitado e acesso à câmera, permitindo controle remoto e tentativa de roubo de senhas e códigos recebidos por SMS.
A OpenAI liberou o GPT-6 Astra no ChatGPT para todos os usuários pagantes com planos que incluem acesso ao modelo, um dia após o anúncio inicial. Até 6:30 p.m. (horário de Nova York) de sexta-feira, 4 de setembro, o Astra já estava disponível para Plus e Business, após a empresa reconhecer um “messy rollout”.
Sam Altman havia dito que o GPT-6 Astra ficaria disponível primeiro para Pro, Enterprise e Business Premium no Work/Codex e também via API, com a expansão para Plus e Business “na near future”. Para quem usa o plano ChatGPT Go por US$ 8/mês, a empresa afirma que não haverá acesso ao Astra nem ao GPT-5.6, enquanto o rollout da API segue em andamento e a OpenAI menciona “banked reset” para assinantes do ChatGPT que ficarem sem acesso por um dia.
Horas depois do lançamento do GPT-6 Astra, Sam Altman se desculpou por um rollout “messy”, dizendo que assinantes pagantes ficaram sem acesso ao novo modelo. A OpenAI não informou um prazo claro para a liberação do Astra para todos os assinantes, mas afirmou que a oferta começaria com alguns clientes enterprise com acesso ao Daybreak e depois se expandiria em dias para Plus, Pro, Business e Enterprise, além de acesso via OpenAI API, Microsoft Azure e AWS Bedrock.
Altman disse que a empresa trabalha para colocar o Astra “em todos as mãos” o mais rápido possível, mas indicou que a ampliação pode não ocorrer antes do fim de semana. Para reduzir a frustração, o líder de engenharia Thibault Sottiaux afirmou que haverá um “banked reset” para cada dia sem acesso no plano pago do ChatGPT, enquanto a OpenAI também relatou outros problemas na implantação inicial e questões ligadas a segurança.
O Azure DevOps lançou o Enterprise Live Migrations (ELM) em prévia pública para mover repositórios do Azure Repos para o GitHub Enterprise Cloud com data residency, reduzindo interrupções no desenvolvimento. As migrações começam enquanto o repositório do Azure DevOps segue disponível, com sincronização contínua das mudanças em segundo plano e um corte final com janela de indisponibilidade tipicamente menor que 30 minutos.
O ELM pode ser usado via Azure DevOps CLI e interface web, com um fluxo em etapas de Validate, Synchronize e Cut over. A ferramenta também permite migrar repositórios, histórico de commits, branches e tags, além de converter políticas de branch em rulesets, e reconfigurar Azure Pipelines e manter o uso do Azure Boards durante a transição.
Musical Spirograph leva o conceito do Spirograph para uma aba do navegador, usando equações matemáticas para mover pontos pela tela e gerar padrões como hypotrochoids e epitrochoids. Ao cruzar anéis concêntricos, esses pontos disparam notas musicais, transformando desenhos geométricos em composições. A ferramenta também permite ajustar parâmetros como quantização e BPM, além de ampliar os anéis até duas oitavas.
Para personalizar o resultado, o Musical Spirograph oferece seis rotores virtuais, até três braços desenhando ao mesmo tempo e opções de escala e notas. Há ainda seis presets de synth e controles para customizar a música gerada, embora o motor de som seja descrito como sujeito a clipping e artefatos. Mesmo com essas limitações, a proposta é criar e explorar composições generativas diretamente no browser.
O GitHub lançou o Code Quality em disponibilidade geral no GitHub Enterprise Cloud e no GitHub Team, combinando análises do CodeQL com detecção assistida por IA de problemas de manutenibilidade e confiabilidade. A ferramenta usa o Copilot Autofix para sugerir mudanças que passam por revisão em pull requests, enquanto no branch padrão identifica “quality debt” já existente no repositório.
A atualização inclui habilitação em nível de organização, dashboards com scores de manutenibilidade e confiabilidade, métricas de cobertura de testes e rulesets para quality gates, com modo evaluate para uma adoção gradual. O serviço é pago à parte, com preço base de US$ 10 por committer ativo por mês, e o GitHub afirma que 67,3% dos achados levantados na própria engenharia são resolvidos antes da mesclagem dos pull requests.
A Anthropic anunciou que o Auto Mode do Claude Code passará a ser o padrão a partir de 14 de agosto para assinantes Pro, Max e Team. A mudança usa um modelo classificador separado para decidir quando uma ação é “perigosa” e, nesses casos, bloquear em vez de pedir aprovação manual. Segundo a empresa, hoje os humanos aprovam 97% das solicitações de permissão, mas só identificam 13,6% das ações perigosas; no modo automático, o índice de detecção chega a 89%, piorando ainda mais após muitas solicitações na mesma sessão.
Na prática, o Auto Mode tenta reduzir o risco de execuções indevidas em agentes de código, com “hard denies” para impedir exfiltração de dados e regras explícitas para acesso a segredos e dados confidenciais. A segurança também inclui checagens antes de comandos destrutivos (como git reset --hard) e proteção contra prompt injection via varredura de conteúdo e saídas de ferramentas; após bloqueios consecutivos, o controle volta ao usuário. Para devs, isso tende a acelerar tarefas longas e diminuir o tempo “parado” em aprovações, mantendo um caminho de revisão quando necessário.