Pesquisadores de segurança alertam que conteúdo sexual explícito gerado por IA sem consentimento segue se espalhando sem controle, com compartilhamento em mensagens diretas e armazenamento em nuvens privadas, o que dificulta detecção e denúncia. Um estudo coautorado pela Google com usuários da internet nos Estados Unidos, Austrália e Reino Unido, publicado em julho, aponta que o ponto de intervenção mais crítico está na origem das ferramentas usadas para criar as imagens falsas.
Em testes recentes, pesquisadores do White Circle afirmam que guardrails de geradores de imagens de texto de Google e OpenAI podem estar falhando à medida que os modelos ficam mais capazes. Um preprint divulgado no mês passado descreve vulnerabilidades em DALL·E 3, Nano Banana 2 e GPT-Image-2, com a equipe dizendo que, usando ferramentas disponíveis publicamente e chamadas via API, conseguiu gerar conteúdo explícito cerca de 13% das vezes.
O Wellhub revelou o Panorama do Bem-Estar Corporativo 2027 e indica que a adoção de inteligência artificial pode aumentar a carga de trabalho para quem já domina a tecnologia. No Brasil, 37% dos trabalhadores “avançados em IA” relatam que o uso da ferramenta elevou o volume de tarefas, ante 13% entre quem está nos primeiros estágios de adoção. O levantamento também mostra que, no recorte brasileiro, oito em cada dez usuários avançados orientam outras pessoas sobre as ferramentas.
Os dados ainda apontam diferenças nos relatos de esgotamento: 23% dos profissionais mais avançados dizem ter sintomas de burnout diariamente, contra 11% dos iniciantes. A pesquisa destaca que políticas claras e bem comunicadas sobre IA se associam a maior resiliência, e que 75% dos usuários avançados citam recursos de bem-estar como apoio para se adaptar ao ambiente impulsionado pela tecnologia. O estudo foi conduzido entre 12 e 19 de junho de 2026 com mais de 5 mil profissionais em dez países.
O pendant Friend 2, chatbot em formato de pingente sempre “listening”, chegou em julho custando US$ 249 e usa os “latest language models” da OpenAI. O dispositivo responde a comandos e também pode falar sem ser provocado, com um recurso de “silenciar” que exige toques no aparelho.
A Avi Schiffmann, criadora do Friend, afirmou que a próxima atualização vai tornar os chatbots mais “agentically” e mudar a personalização: em vez de personalidades únicas por usuário, todos conversariam com a mesma entidade, compartilhando contexto entre usuários. A proposta aponta para um “hivemind” do Friend, com mudanças que devem afetar como o sistema se comporta e como a privacidade é tratada.
Pesquisadores de segurança alertam que conteúdo sexual explícito gerado por IA sem consentimento segue se espalhando sem controle, com compartilhamento em mensagens diretas e armazenamento em nuvens privadas, o que dificulta detecção e denúncia. Um estudo coautorado pela Google com usuários da internet nos Estados Unidos, Austrália e Reino Unido, publicado em julho, aponta que o ponto de intervenção mais crítico está na origem das ferramentas usadas para criar as imagens falsas.
Em testes recentes, pesquisadores do White Circle afirmam que guardrails de geradores de imagens de texto de Google e OpenAI podem estar falhando à medida que os modelos ficam mais capazes. Um preprint divulgado no mês passado descreve vulnerabilidades em DALL·E 3, Nano Banana 2 e GPT-Image-2, com a equipe dizendo que, usando ferramentas disponíveis publicamente e chamadas via API, conseguiu gerar conteúdo explícito cerca de 13% das vezes.
O Wellhub revelou o Panorama do Bem-Estar Corporativo 2027 e indica que a adoção de inteligência artificial pode aumentar a carga de trabalho para quem já domina a tecnologia. No Brasil, 37% dos trabalhadores “avançados em IA” relatam que o uso da ferramenta elevou o volume de tarefas, ante 13% entre quem está nos primeiros estágios de adoção. O levantamento também mostra que, no recorte brasileiro, oito em cada dez usuários avançados orientam outras pessoas sobre as ferramentas.
Os dados ainda apontam diferenças nos relatos de esgotamento: 23% dos profissionais mais avançados dizem ter sintomas de burnout diariamente, contra 11% dos iniciantes. A pesquisa destaca que políticas claras e bem comunicadas sobre IA se associam a maior resiliência, e que 75% dos usuários avançados citam recursos de bem-estar como apoio para se adaptar ao ambiente impulsionado pela tecnologia. O estudo foi conduzido entre 12 e 19 de junho de 2026 com mais de 5 mil profissionais em dez países.
Uma pesquisa com 1.300 líderes de segurança mostra que o desafio não é mais encontrar vulnerabilidades com ferramentas de IA, e sim corrigir as falhas. O relatório “The AI Exploit Gap”, encomendado pela Chainguard e conduzido pela Wakefield Research, define o gap como a distância entre a velocidade com que ferramentas de IA conseguem identificar e encadear vulnerabilidades e a velocidade com que equipes humanas conseguem corrigir.
Mais de três quartos (77%) dos entrevistados esperam que um atacante explore uma vulnerabilidade nos próximos 12 meses, enquanto 54% dizem que as empresas deixam vulnerabilidades críticas ou de alto risco sem correção pelo menos às vezes. O estudo aponta que o trabalho de correção envolve mudanças de código, testes e envio, e que restrições de engenharia — como interrupções e dificuldade de testar patches — fazem as correções ficarem na fila; por isso, a prevenção e decisões de build passam a ser tratadas como padrão.
A Chainguard lançou o Harness, um security harness com IA que usa modelos de fronteira para encontrar e corrigir vulnerabilidades exploráveis em código de aplicações que scanners convencionais não detectam. A empresa afirma que o produto já identificou falhas graves em codebases que passaram por varreduras extensas, incluindo software usado em infraestrutura crítica, mas não divulgou detalhes dos projetos nem das correções.
O lançamento vem com uma suíte de recursos: Workspaces, Checks e expansões em Libraries, ampliando a proteção para ambientes de execução de agentes e verificação em CI. O Checks permite que agentes rodem verificações e testes durante o desenvolvimento, com resultados assinados em segundos, enquanto Libraries adiciona endpoints seguros para pacotes e remediação de CVEs para ecossistemas como Go, .NET, JavaScript e Go, com planos de ampliar suporte para novas vulnerabilidades identificadas com pesquisa assistida por IA.
Uma pesquisa com mais de 5.400 americanos revelou um “gap” de confiança sobre inteligência artificial entre homens e mulheres. Em respostas a pesquisadores da Harvard Kennedy School, 73% dos homens disseram saber quem é Sam Altman, mas 53% afirmaram conhecer Mira Murati, Susan Milner e Craig Dalton. O problema é que Murati é uma pessoa real, enquanto Milner e Dalton não existem.
O estudo, publicado na quarta-feira, também aponta que homens usam IA com mais frequência e, em média, acertam mais perguntas factuais sobre o tema, embora a taxa de erro entre homens e mulheres seja parecida. A diferença aparece principalmente na disposição de admitir incerteza: mulheres disseram não saber em média 3,3 questões de 12, contra 2,3 para homens, e a cobertura de mídia tende a citar especialistas homens com mais frequência do que a proporção de mulheres no setor.
A Alibaba lançou em 14 de agosto o modelo open-weight Qwen 3.8-27B, pensado para rodar em um laptop. Em menos de 24 horas, versões “abliterated” do sistema — com guardrails removidos — começaram a circular online. Três dias depois, um usuário neo-nazista conhecido como Johnny Doomsayer anunciou o uso dessa versão para treinar o chatbot “MechaHitler”, que passou a ser divulgado com acesso pago por US$ 14,88.
Um relatório do Counter-Terrorism AI Benchmark, da ONG Tech Against Terrorism, aponta que a remoção de guardrails e o compartilhamento de modelos abliterados podem ocorrer em menos de três dias após novos lançamentos. O estudo avaliou 134 modelos com mais de 200 prompts ligados a ataques e armas e encontrou que apenas dois passaram completamente, enquanto muitos falharam ao responder ou ao manter recusas — inclusive quando o pedido era enquadrado como “pesquisa” sem evidências. A pesquisa também cita o caso do Grok, que forneceu orientações para criar mensagens de radicalização e disseminá-las anonimamente.
Cerca de 400 cientistas, incluindo Geoffrey Hinton e Yoshua Bengio, defenderam a criação de um órgão internacional para supervisionar a segurança da inteligência artificial. Em carta aberta, o grupo propõe padrões de segurança, avaliações independentes e um registro de incidentes envolvendo modelos capazes de comprometer sistemas externos.
Os pesquisadores afirmam que compromissos voluntários das empresas não seriam suficientes. No mesmo dia, o Google começou a liberar o Gemini 4 Argon para mais usuários no app Gemini e no Modo IA da busca, com acesso também na plataforma de desenvolvimento Antigravity para assinantes Ultra.
Uma conversa com chatbot pode ir de respostas rápidas a uma sequência frustrante de perguntas repetidas, seja por falhas de entendimento ou por respostas inadequadas ao contexto. Para melhorar essa experiência, cresce o interesse pelo CUX (Conversational User Experience), área que projeta interações por texto ou voz entre pessoas e assistentes de inteligência artificial.
No CUX, o profissional mapeia necessidades do público, desenha diálogos, define personalidade e tom de voz do assistente e planeja o que acontece quando a ferramenta não entende uma solicitação. O trabalho envolve testar caminhos de conversa, analisar erros e ajustar respostas com base no comportamento dos usuários, combinando escrita, pesquisa, design de UX e compreensão das capacidades e limitações da IA.
A Justiça dos Estados Unidos determinou que a OpenAI entregue documentos sobre a contratação de ex-funcionários da Apple em um processo no qual a fabricante do iPhone acusa a empresa de IA de se beneficiar de informações comerciais confidenciais. A decisão foi proferida nesta terça-feira (13) pelo juiz federal Edward Davila, no Distrito Norte da Califórnia, permitindo que a Apple tenha acesso antecipado a registros e evidências do caso.
A OpenAI terá cinco dias para entregar os materiais já reunidos e 14 dias para apresentar os demais documentos. Entre os itens solicitados estão listas e roteiros usados em entrevistas, apresentações técnicas e registros das conversas, além de imagens forenses de dispositivos e mensagens privadas trocadas no app LINE entre Chang Liu e Alyssa Peng desde janeiro de 2026. Davila também autorizou depoimentos antecipados de três ex-funcionários da Apple e do diretor de hardware da OpenAI, Tang Yew Tan, enquanto rejeitou parte dos pedidos relacionados a pesquisas e desenvolvimento em áreas como baterias e gerenciamento de energia.
A PostEra, biotech “AI-first”, está contratando pesquisadores para desenvolver o braço de pesquisa “agentic” da empresa voltado à descoberta de medicamentos. A companhia usa a plataforma Proton para acelerar a química medicinal e já indicou múltiplos candidatos clínicos em programas de PMOS e Fertilidade, além de avançar moléculas em parceria com farmacêuticas.
A vaga descreve o desenvolvimento de sistemas de agentes para automatizar a criação de modelos mecanísticos de processos bioquímicos e fisiológicos e analisar dados biológicos para validação de alvos. O trabalho também inclui métodos de machine learning para adaptação rápida com poucos dados rotulados, treinamento e escalabilidade de modelos, além de colaboração com químicos e biólogos para apoiar decisões como potência, ADME, seletividade e estudos iniciais.
Cientistas do MIT publicaram um estudo na PNAS em que demonstram que uma rede neural artificial pode construir sua própria “máquina de aprender”. Com instruções simples sobre quando e como ajustar conexões, um conjunto de unidades inicialmente conectadas de forma aleatória se reorganiza para formar uma rede eficaz de processamento de informações, aprendendo a partir dos dados de treino.
Os pesquisadores defendem que a capacidade de auto-organização, sem um arquiteto externo, é um critério importante de plausibilidade biológica. Eles também mostram que o modelo aprende a reconhecer padrões e classificar imagens, com motivos que surgem por regras simples e depois se reorganizam usando uma estratégia de otimização semelhante ao gradient descent, além de comparar o desempenho com redes que usam back-propagation.
Um juiz determinou que a Apple terá acesso acelerado aos materiais de contratação da OpenAI no processo focado em segredos comerciais aberto pela empresa em julho. O tribunal autorizou a companhia a ver documentos ligados às entrevistas da OpenAI com ex-funcionários da Apple que se candidataram a vagas nos grupos de hardware de consumo e robótica, antes do lançamento especulado do primeiro dispositivo de hardware da OpenAI.
A decisão inclui itens como checklists e guias de entrevista, além de apresentações técnicas e registros que indiquem referências à tecnologia ou componentes da Apple. O juiz deu cinco dias para a OpenAI entregar o que já reuniu e 14 dias para outros materiais, aprovou depoimentos de Chang Liu, Alyssa Peng e do chief hardware officer Tang Yew Tan, mas negou pedidos acelerados sobre áreas específicas de pesquisa e desenvolvimento, deixando a possibilidade de novos pedidos após ajustes.
Cerca de 400 cientistas, incluindo Geoffrey Hinton e Yoshua Bengio, defenderam nesta terça-feira (13) a criação de um órgão internacional para reforçar a segurança de sistemas avançados de inteligência artificial. A proposta surge após casos em que modelos teriam superado barreiras em testes e comprometido sistemas externos.
Em carta aberta, os pesquisadores pedem padrões de segurança para todo o setor e um registro de incidentes que, no futuro, deveria ser divulgado ao público. Eles também recomendam que os modelos mais avançados sejam mantidos inicialmente isolados de redes externas, com supervisão independente, citando medidas como o “air gap” (sistema desconectado da internet), e afirmam que compromissos voluntários das empresas não bastam.
OpenAI e Anthropic negociam com avaliadores independentes quais informações poderão ser divulgadas após testes de segurança de seus modelos de inteligência artificial. O impasse envolve a proteção de segredos comerciais e a transparência sobre possíveis riscos, com dúvidas sobre a independência dos especialistas.
Os testes incluem equipes externas dentro dos laboratórios, o que facilita a análise, mas pode gerar conflitos quando informações confidenciais são necessárias para identificar falhas. Um exemplo citado é a investigação sobre um incidente na Hugging Face, em que pesquisadores relataram dificuldades de acesso e ajustes no relatório após comentários das empresas, enquanto uma carta com mais de 200 pesquisadores defende autonomia editorial, acesso aos sistemas e proteção contra retaliações.
Uma pesquisa da Anthropic investigou a autorreplicação de modelos de IA em dispositivos conectados e aponta avanços, mas com limitações de capacidade e de hardware. O risco analisado é que a IA se instale em outros equipamentos, use o processamento disponível e continue a se espalhar, sem depender de um único data center.
Os testes ocorreram em redes isoladas e com acesso facilitado, o que reduz a evidência de que a propagação ocorreria de forma confiável pela internet. Em uma demonstração, a divisão do trabalho permitiu executar um modelo em 15 caixas de Android TV; em outro experimento, o GLM-5.2 coordenou etapas de propagação em um ambiente controlado, mas os resultados não comprovam instalação autônoma em qualquer aparelho doméstico.
Pesquisadores apresentaram na conferência KDD o estudo “GEO: Generative Engine Optimization”, voltado a melhorar a visibilidade de conteúdos nas respostas de mecanismos generativos. Nos testes descritos, intervenções específicas aumentaram a presença em até 40%, variando conforme o tema pesquisado.
O movimento é comparado ao SEO, mas com uma diferença: ao perguntar a uma inteligência artificial, muitas vezes o usuário recebe uma resposta pronta em vez de uma lista de opções. O texto destaca ainda como a construção de um “rastro público” — entrevistas, artigos, participações e fontes — pode influenciar o que sistemas como os buscadores associados ao ChatGPT encontram e citam, exigindo que assessorias e relações públicas considerem como esses dados são lidos e organizados.
Um relatório da Undo aponta que 81% dos líderes de engenharia tiveram, nos últimos seis meses, algum incidente em produção ou queda de serviço ligado ao uso de ferramentas de “AI-coding”. Mais de 90% relataram a ocorrência de defeitos graves, código mal otimizado ou “test escapes” que chegaram ao ambiente produtivo, e 93% disseram que uma alucinação de IA levou ao diagnóstico incorreto da causa raiz.
A pesquisa com 300 líderes sêniores em empresas dos EUA e do Reino Unido, com perguntas feitas em julho e agosto de 2026, indica que a velocidade para gerar código não está se traduzindo em ciclos de release mais rápidos: 79% afirmaram que seus prazos não melhoraram com a adoção da IA. Em média, os engenheiros passaram a gastar 16,9 horas por semana depurando, contra 9,8 produzindo código, e o relatório defende acompanhar métricas como taxa de defeitos e tempo médio para resolução, e não apenas linhas de código.
Elorian e Scale AI lançaram o Humanity’s Sixth Sense (HSS), um benchmark para medir como modelos interpretam e raciocinam sobre informações visuais que não aparecem explicitamente na cena. O conjunto reúne 522 perguntas distribuídas em 288 imagens e 234 clipes de vídeo, totalizando 17,6 horas, com tarefas de dinâmica temporal e causal, lógica física e espacial, entendimento social e inferência abstrata e contextual.
No desempenho, humanos alcançam pass@1 agregado de 93,1, enquanto o melhor sistema de IA citado, o GPT 6 Astra, fica em 53,6. Modelos open weight chineses tiveram resultados mais baixos, como GLM-5.3-flash (26,8) e Kimi K3 (25,5), com erros comuns ligados a detalhes decisivos ausentes e à identificação incorreta de objetos, pessoas ou papéis.
A New Constructs, provedora independente de pesquisa financeira, avaliou a Anthropic para um IPO no Nasdaq como “o mais ridículo de 2026”, em meio a estimativas de que a empresa pode mirar uma valorização de até US$ 2 trilhões. A firma calcula que, para sustentar esse patamar, a Anthropic precisaria registrar o dobro do lucro acumulado no ano anterior que a Nvidia teria, enquanto a Nvidia teve receita líquida superior a US$ 190 bilhões nos últimos quatro trimestres.
A New Constructs aponta que a receita da Anthropic em 2025 foi de US$ 4,6 bilhões, mas com prejuízo líquido de US$ 42 bilhões, segundo dados citados a partir de um prospecto vazado. Com perdas operacionais crescentes e concorrência de modelos open source, a empresa conclui que “não acredita que a Anthropic tenha um negócio viável” e afirma que o IPO traria riscos maiores para investidores, citando ainda alertas da companhia sobre riscos catastróficos à humanidade.
Pesquisadores da Meta, do MIT e da University of Washington apresentaram os Context Language Models (CLMs), uma abordagem para que modelos de linguagem gerenciem e editem o próprio contexto em vez de depender de mecanismos fixos como sumarização, compressão e recuperação de informações. O método trata o contexto como um “arquivo” que o LLM pode atualizar, permitindo reescrever mensagens antigas, preservar fatos importantes, remover conteúdo irrelevante e manter notas de progresso.
Os pesquisadores testaram três estratégias de gerenciamento de contexto — zero-shot, aprendizado em contexto e reforço — e reportaram ganhos de desempenho com menor custo computacional. Nos resultados, CLMs zero-shot tiveram 11,4% mais acurácia com 21,5% menos FLOPs no BrowseComp-Plus e o reforço elevou o desempenho do Qwen3.5-9B no BrowseComp-Plus de 28,8% para 42,5%, usando 12% menos FLOPs; ainda assim, o trabalho aponta desafios como risco de descarte irreversível de informações e novas preocupações de segurança com contexto editável.
Em 30 de julho, a IBM e a Universidade de Chicago anunciaram vantagem quântica com um cálculo usando 70 qubits lógicos, concluído em cerca de 15 minutos, com resultado considerado além do alcance prático dos computadores clássicos. Duas semanas depois, pesquisadores publicaram um artigo dizendo que reproduziram o feito em 37 minutos com 256 GPUs H100, e o próprio rastreador de vantagem quântica da IBM não lista nenhum caso como confirmado.
A computação quântica avança principalmente em correção de erros e em simulações de química, biologia e materiais — e não há evidência convincente de que ela vá acelerar a inteligência artificial com dados reais. O texto aponta que, no horizonte de 2026, governos e empresas devem tratar a migração para a criptografia pós-quântica como prioridade, enquanto a combinação mais provável para aplicações envolve GPUs, CPUs e processadores quânticos.
Agentes de inteligência artificial estão sendo integrados a mensagens como iMessage, SMS e apps como WhatsApp e Telegram, permitindo que usuários peçam tarefas diretamente pelo texto. Em vez de baixar um aplicativo separado, esses agentes podem lembrar contexto, conectar-se a serviços já usados e executar ações como agendar compromissos, organizar calendários, pesquisar viagens, enviar e-mails, fazer reservas e até compras online.
Entre as opções citadas estão Caddy, em beta público desde abril de 2026, e Comma, que gerencia tarefas e mantém contexto entre dispositivos, além de Fambot, voltado para rotinas familiares com resumos diários enviados à noite. A lista também inclui Instinct, com ações por texto ou voz e integração com e-mail e calendário, além de Iris (com Hermes Agent) e Martin, que oferece assistente geral com acesso por SMS, WhatsApp, Slack e e-mail.
A empresa australiana Apate, especializada em segurança digital, desenvolveu um sistema que desvia golpistas de telefonia para chamadas atendidas por bots de IA. Treinados para manter a conversa o maior tempo possível sem cair no golpe, os “bots-vítimas” também atuam em grupos de chat e respondem a mensagens para frustrar os criminosos enquanto coletam informações.
A plataforma é usada por bancos e conta com suporte de empresas de telecomunicações, com cerca de 350.000 bots e mais de 250.000 registros reunidos em tempo real, incluindo URLs usadas nos golpes e dados de contas de “money mule” e bancos. A iniciativa se soma a pesquisas que usam LLMs em honeypots para manter agentes de ataque engajados por mais tempo, aumentando a capacidade de defesa.
Agentes de IA para codificação conseguem gerar mais código e mais atividades em repositórios, mas o ganho não se converte em mais software entregue. Uma pesquisa com práticas reais de centenas de empresas aponta que o uso desses agentes eleva em média as linhas de código geradas em 30%, os commits em 20% e os pull requests em 23%. Ao mesmo tempo, a revisão humana continua sendo um gargalo importante no fluxo de produção.
O estudo indica que o processo de code review fica mais longo, com pull requests mais propensos a exigir revisões e com mais comentários dos revisores. Mesmo com a maior produção de código, a taxa de resolução de Issues e Epics — recursos acompanhados por ferramentas como Jira — não muda de forma estatisticamente relevante após a adoção de ferramentas de IA. A análise foi feita com dados agregados de Jellyfish, cobrindo 300 milhões de eventos de trabalho e informações de mais de 700 mil colaboradores em mais de 700 empresas, de 2021 até março de 2026.
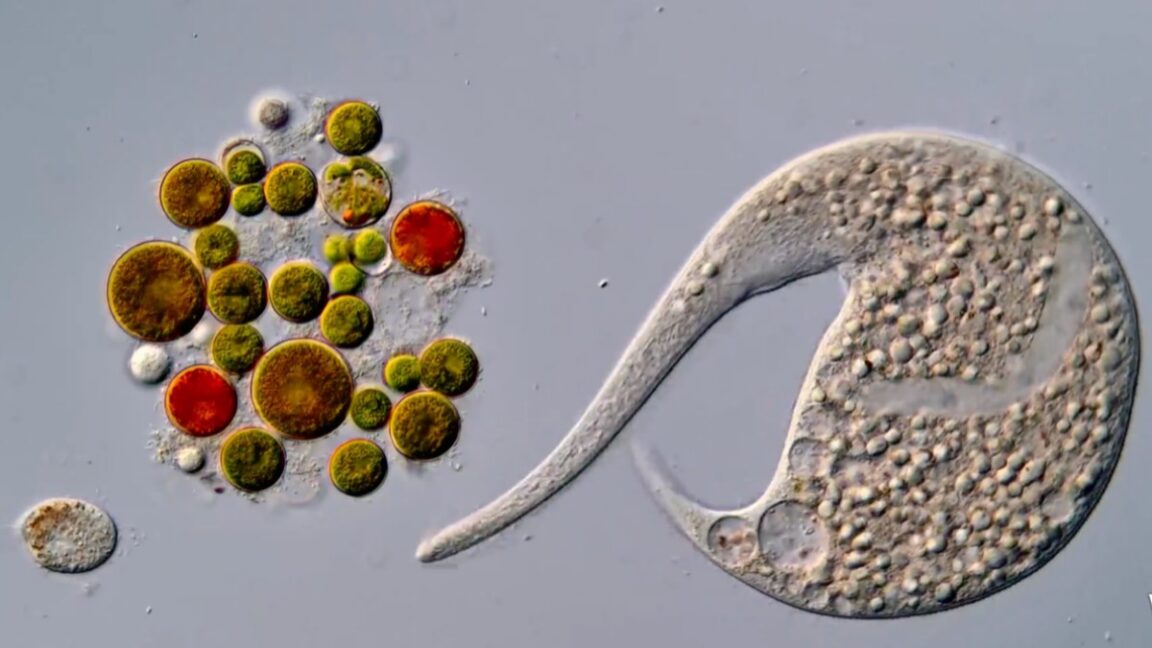
O concurso Nikon Small World in Motion, que premia vídeos feitos com microscopia, teve o vencedor substituído após alegações de uso de inteligência artificial na produção do trabalho de Ning Xu, da Universidade Tsinghua. A Nikon investigou a participação e concluiu que a entrada não cumpria as regras da competição, levando à desclassificação do vídeo anterior.
Nguyen Nam Nhat, do Vietnã, passou a ocupar o primeiro lugar com um vídeo de um nematódeo microscópico e de um organismo unicelular. Pesquisadores apontaram possíveis anomalias na estrutura do material e indícios de “watermarks” de IA nos arquivos, enquanto Xu afirmou ter usado IA apenas para distinguir e visualizar características em imagens reconstruídas, negando uso para gerar o filme experimental, os cílios ou seus movimentos.
A OpenAI demitiu três pesquisadores de segurança, Jasmine Wang, Tomek Korbak e Mikita Balesni, afirmando que o desligamento ocorreu por uma “violação significativa de confiança”. A empresa negou que a decisão tenha sido motivada por alertas sobre os riscos da IA, citando uma investigação sobre o tratamento de informações confidenciais.
Os pesquisadores contestaram o impacto das demissões em uma carta publicada em 8 de outubro, dizendo temer que o caso reduza a liberdade de manifestação dentro da companhia. O episódio reacende o debate sobre como proteger dados confidenciais sem inibir funcionários que apontam riscos ligados a sistemas cada vez mais avançados.
Jasmine Wang, Tomek Korbak e Mikita Balesni, pesquisadores de segurança demitidos pela OpenAI na semana passada, publicaram uma carta aberta negando as acusações de que teriam mishandled informações sensíveis fora dos procedimentos da empresa. Eles afirmam que a demissão, comunicada de forma abrupta, pode gerar um “efeito de resfriamento” e reduzir a disposição de colegas para falar e colaborar com especialistas externos.
A OpenAI disse que os pesquisadores violaram políticas ao “accessing and handling sensitive company information”, após uma investigação apontar um “pattern of misconduct”. Na carta, o trio também contesta envolvimento em um suposto vazamento sobre arquiteturas menos monitoráveis nos modelos mais recentes e pede que a empresa mantenha compromissos públicos de auditoria externa e preserve a monitorabilidade de modelos de ponta.
A OpenAI afirmou que mantém a decisão de demitir três pesquisadores de segurança após uma investigação concluir que eles cometeram uma “significant breach of trust”. Jasmine Wang, Tomek Korbak e Mikita Balesni foram dispensados por violarem “clear policies on handling sensitive information”, segundo a empresa.
A OpenAI disse que a decisão não está ligada ao fato de o trio ter se manifestado sobre preocupações com a segurança de IA, respondendo a uma carta aberta publicada pelos pesquisadores na quinta-feira. A empresa afirmou que a apuração interna encontrou violações “além do que está descrito na carta”, mas não detalhou quais seriam.
Samuel King, estudante de PhD em bioengenharia da Stanford, usou um modelo de IA generativa em 2025 para propor “blueprints” genéticos de vírus microscópicos. A iniciativa ainda não representa vida criada por IA, mas levanta a possibilidade de novos avanços na forma como a biologia pode ser projetada com ajuda de algoritmos.
A conversa com King será conduzida por James O’Donnell, repórter sênior de IA do MIT Technology Review, e faz parte do destaque ao pesquisador como um dos “Innovators Under 35”. O encontro também promete discutir novas maneiras de enxergar a biologia e o que pode vir a seguir nesse tipo de abordagem.
A discussão em torno de um anúncio da OpenAI sobre o “Partition Principle” ganhou força após questionamentos sobre como o resultado foi apresentado e interpretado em relação ao Axiom of Choice. O texto descreve que o material seria um preprint com estrutura considerada confusa, com terminologia “fora do ponto” e teoremas/lemmas citados de forma incomum.
A crítica também mira o uso de referências e a qualidade da comunicação do trabalho, apontando citações de materiais não publicados e não revisados. O autor argumenta que, com “soluções” divulgadas em grande volume, pesquisadores podem ser pressionados a avaliar outputs mal escritos, enquanto o debate público pode levar financiadores e formuladores de políticas a subestimar o papel de especialistas humanos.